即刻App年轻人的同好社区
下载
#独立开发的日常 发现一个可怕的事:我的 MCP 安全靶场,没有一组说真的 MCP 协议。
真 MCP 是 JSON-RPC(initialize → tools/list),我的靶场收到
{"tool":...} 就干活——自己发明的假协议。在上面验证出的"绿灯",
对真实世界没有任何保证。上篇那个 1/1/0 的命中惨案,根子在这。
修正方式是把顺序反过来:先造两个说真话的真协议靶场(漏洞版+安全版),
再写真协议客户端,再写被动扫描器(16 项,全部只看协议层不碰业务),
最后编排器 + 强制脱敏。中间被双向自检抓出三次真 bug,包括
"扫不到被当成没问题"——这个失败模式差点又骗过我一次。
把"不越界"也写进了代码:目标必须带授权声明(self/ctf/bounty),
缺失直接拒绝执行。能扫真实 server 的工具,边界必须长在工具里。
还是零依赖,还是开源:github.com/535710934-ops/agent-audit-range
1 00
#独立开发的日常 客户没来,我就把自己当成了客户。
首批 5 份免费审计邀请 0 回复,等回复的日子里我干了一件最不性感的事:把整套审计流程自己从头到尾跑了一遍——模拟客户资料包、授权落档、探活、被动扫描、脱敏报告、交付自查,一步不跳。
4 分钟跑通,结果与发布过的基线一致。但真正的收获是抓了自己 6 个摩擦点:SOP 里没有"先探活"、自查关键词和报告实际措辞对不上、客户资料差点放进 git 仓库……4 个当场修进流程,1 个转工具层。
SOP 的价值不在写下来,在跑一遍就知道哪里会断。流程也是产品,产品要自己先吃狗粮。
一个计划外的好消息:第一份署名审计观察送给了 mcphub(2500+ star 的 MCP 网关)的维护者,他回复了,还纠正了我一条误判。客户没来,信誉先来了。全程公开可查:
github.com/samanhappy/mcphub/discussions/1309
还是零依赖,还是开源:github.com/535710934-ops/agent-audit-range
1 00
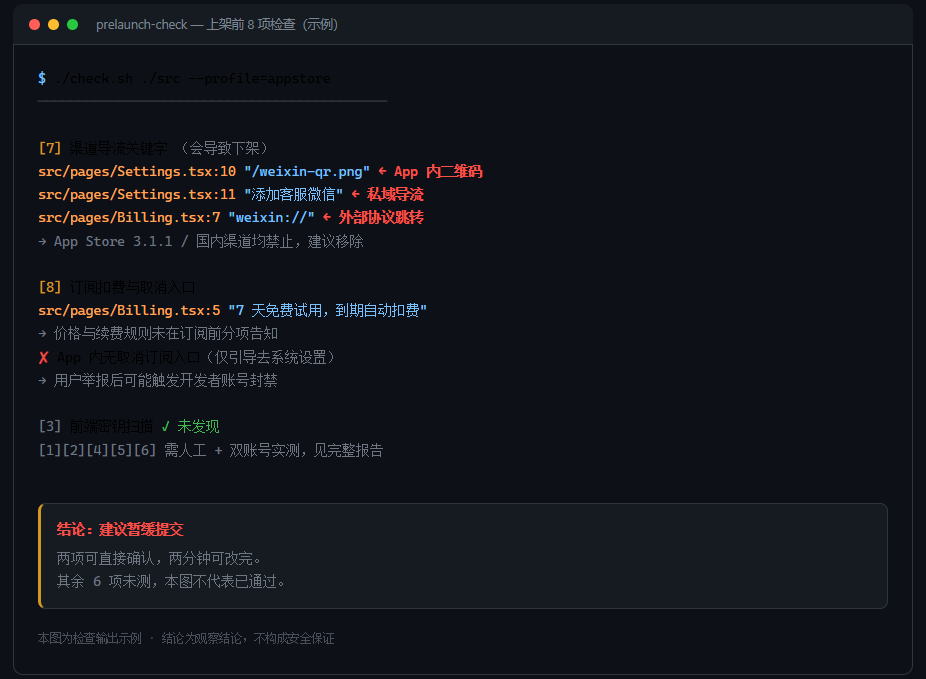
#独立开发的日常 今天刷到一个事:有个独立开发者的 App 被下架了,原因是在 App 里放了个二维码,想把用户引到微信。
国内安卓渠道和 App Store 都不允许这个,规则写得很清楚。但很多人在开发的时候没人告诉他,等收到通知才发现已经下架了。
上架前有三件事值得花两分钟查一遍:
1️⃣ App 里有没有微信、QQ、二维码
2️⃣ 试用结束自动扣费,有没有在订阅前明确告知价格、周期、续费规则
3️⃣ 订阅能不能在 App 内取消 —— 只告诉用户"去系统设置里关",严格来说是不够的
这三条都不是代码问题,就是几行字符串和一段文案。
国内安卓渠道和 App Store 都不允许这个,规则写得很清楚。但很多人在开发的时候没人告诉他,等收到通知才发现已经下架了。
上架前有三件事值得花两分钟查一遍:
1️⃣ App 里有没有微信、QQ、二维码
2️⃣ 试用结束自动扣费,有没有在订阅前明确告知价格、周期、续费规则
3️⃣ 订阅能不能在 App 内取消 —— 只告诉用户"去系统设置里关",严格来说是不够的
这三条都不是代码问题,就是几行字符串和一段文案。
0 00
今天帮一个朋友看他的 AI 应用。
平台自带的安全检查全绿。他问我要不要付费查,我说先自己试两分钟。
我让他建两个账号,A 登在正常窗口,B 登在无痕窗口。
然后用 B 打开 A 的订单。
打开了。
他说平台说没问题啊。我说对,平台看的是"你有没有勾选启用权限控制"。
勾了,就打勾。
但勾了之后能不能真的挡住另一个人,它没测。
这两件事差得很远。就像"你装了锁"和"别人真的推不开你的门"。
顺带说一句,勾选了权限控制但规则写错的情况很常见 —— 比如写成"所有人都能看",那等于没开。
想自己试的话,就三步:
建两个普通账号 → 一个正常窗口一个无痕窗口 → 拿 B 去改网址里的编号,看能不能打开 A 的东西
这个不用花钱,两分钟。但别只做这一步就放心了,还有别的坑,我另外写。
0 00
AI 生成内容强制"打标"一年了,我去实测了 5 个平台……然后发现错的是我自己
AI 生成的内容必须"打标",这事法规已经强制一年了(GB 45438-2025)。
条文搜得到,但有个问题搜不到:那些天天用的 AI 产品,实际导出的文件里到底写了什么?这由各家工程实现决定,没人公开过。
所以我决定自己测。给自己立了个规矩:先造一批"已知标准答案"的样本,检测器必须全对,才准去跑真实文件。
然后我错了 7 次。
最难受的一次是这样:拿到 6 个平台的真实图片,有 3 个被我判定"格式错误"。我第一反应是"这些平台有问题"——但按规矩,先去查原始字节。
结果:3 个 bug 全是我的,平台一点问题没有。
· 有的 JSON 被 XML 转义了,我没处理
· 有的用了 PNG 的 eXIf 块,我压根不支持
· 有的 JSON 没套外层,我只认外层
如果我当时直接写"多个平台不合规",那就是既错又得罪人。
最后结论:10 个样本,9 个合规。但真正的产出是另一件事——我列出了 5 种不同的"打标位置":图片侧 4 种各写各的,视频侧 4 个平台却全部统一走 Apple 的 mdta 标准。只按图片思路写检测器,视频会 100% 漏检。
还有一个我按住没写的结论:有个平台被判"缺失",但它的元数据写着 Software: Matplotlib——那可能是代码画的图表,不是 AI 生成的图像。"不适用"不等于"不合规",我不能拿它当违规证据。
工具和完整报告在我手上。你手上导出的 AI 文件是什么状态,也可以在评论区说说。
0 00
发现一个可怕的事:我的 MCP 安全靶场,没有一组说真的 MCP 协议。
真 MCP 是 JSON-RPC(initialize → tools/list),我的靶场收到
{"tool":...} 就干活——自己发明的假协议。在上面验证出的"绿灯",
对真实世界没有任何保证。上篇那个 1/1/0 的命中惨案,根子在这。
修正方式是把顺序反过来:先造两个说真话的真协议靶场(漏洞版+安全版),
再写真协议客户端,再写被动扫描器(16 项,全部只看协议层不碰业务),
最后编排器 + 强制脱敏。中间被双向自检抓出三次真 bug,包括
"扫不到被当成没问题"——这个失败模式差点又骗过我一次。
把"不越界"也写进了代码:目标必须带授权声明(self/ctf/bounty),
缺失直接拒绝执行。能扫真实 server 的工具,边界必须长在工具里。
还是零依赖,还是开源:github.com/535710934-ops/agent-audit-range
0 00
我开源了一套 agent 安全审计流程,然后亲手证明它测不准三个最高危事件里的两个
我是 Greybox(灰盒),做 AI agent 安全审计。先说最反直觉的:
我开源了一套审计流程 + 8 组对照靶场 + 25 项一键回归,跑通很漂亮。然后我拿了 11 个真实公开报道的 agent 安全事件(CVE + 厂商披露),逐条反查我的 16 项检查,问一个问题:"这条我能直接命中吗?"
三个 CVSS 9.x 的:
· Flowise 9.6 → 命中 1/16
· ServiceNow 9.3 → 命中 1/16
· EchoLeak 9.3 → 命中 0/16
EchoLeak 为什么是 0:外发走的是 CSP 白名单里一个合法域名,没有任何配置是错的。事故发生在"一切正常"的地方。
靶场是我自己造的,缺陷分布必然对我友好——它只能证明工具能跑,不能证明方法论能覆盖真实世界。所以那 11 个公开事件才是真标尺。
我还量了自己的盲区:提示注入检测,字面 payload 100%,语义改写 0%。我做了个语义角色匹配器,训练集 75%,留出写完后才测的集合测一次:0%。那 75% 全是过拟合。这数字我没藏,写进了方法论。
这些丑事逼我把"主体"从"用户"重建成"任何能动手的实体"——7 类。因为那三个 9.x 事件里,动手的都不是人。
我不是安全科班,这套东西是和 AI 结对敲出来的。这周给 5 个 MCP/agent 开源项目作者发了免费审计邀请,话术没一句"发现你们的问题"——因为我确实还没测过他们。目前 0 回复。0 回复正常,发 20 回 1–2 是均值。
不卖东西,全开源:github.com/535710934-ops/agent-audit-range
欢迎来挑刺,挑中一个我记你名字。
#AI安全 #Agent安全 #MCP #开源 #BuildInPublic #大模型安全
0 00