即刻App年轻人的同好社区
下载
又用 DS 写了一篇小作文,我不说谁知道这又拿模拟恐怖开涮了。不过里面倒是添加了一些温情元素,就是有点神神叨叨的(要不说 AI 在这方面取代不了人类呢)。
不过要说我经历了什么,或者这脑洞怎么来的,那你别管。
不过要说我经历了什么,或者这脑洞怎么来的,那你别管。

0 00
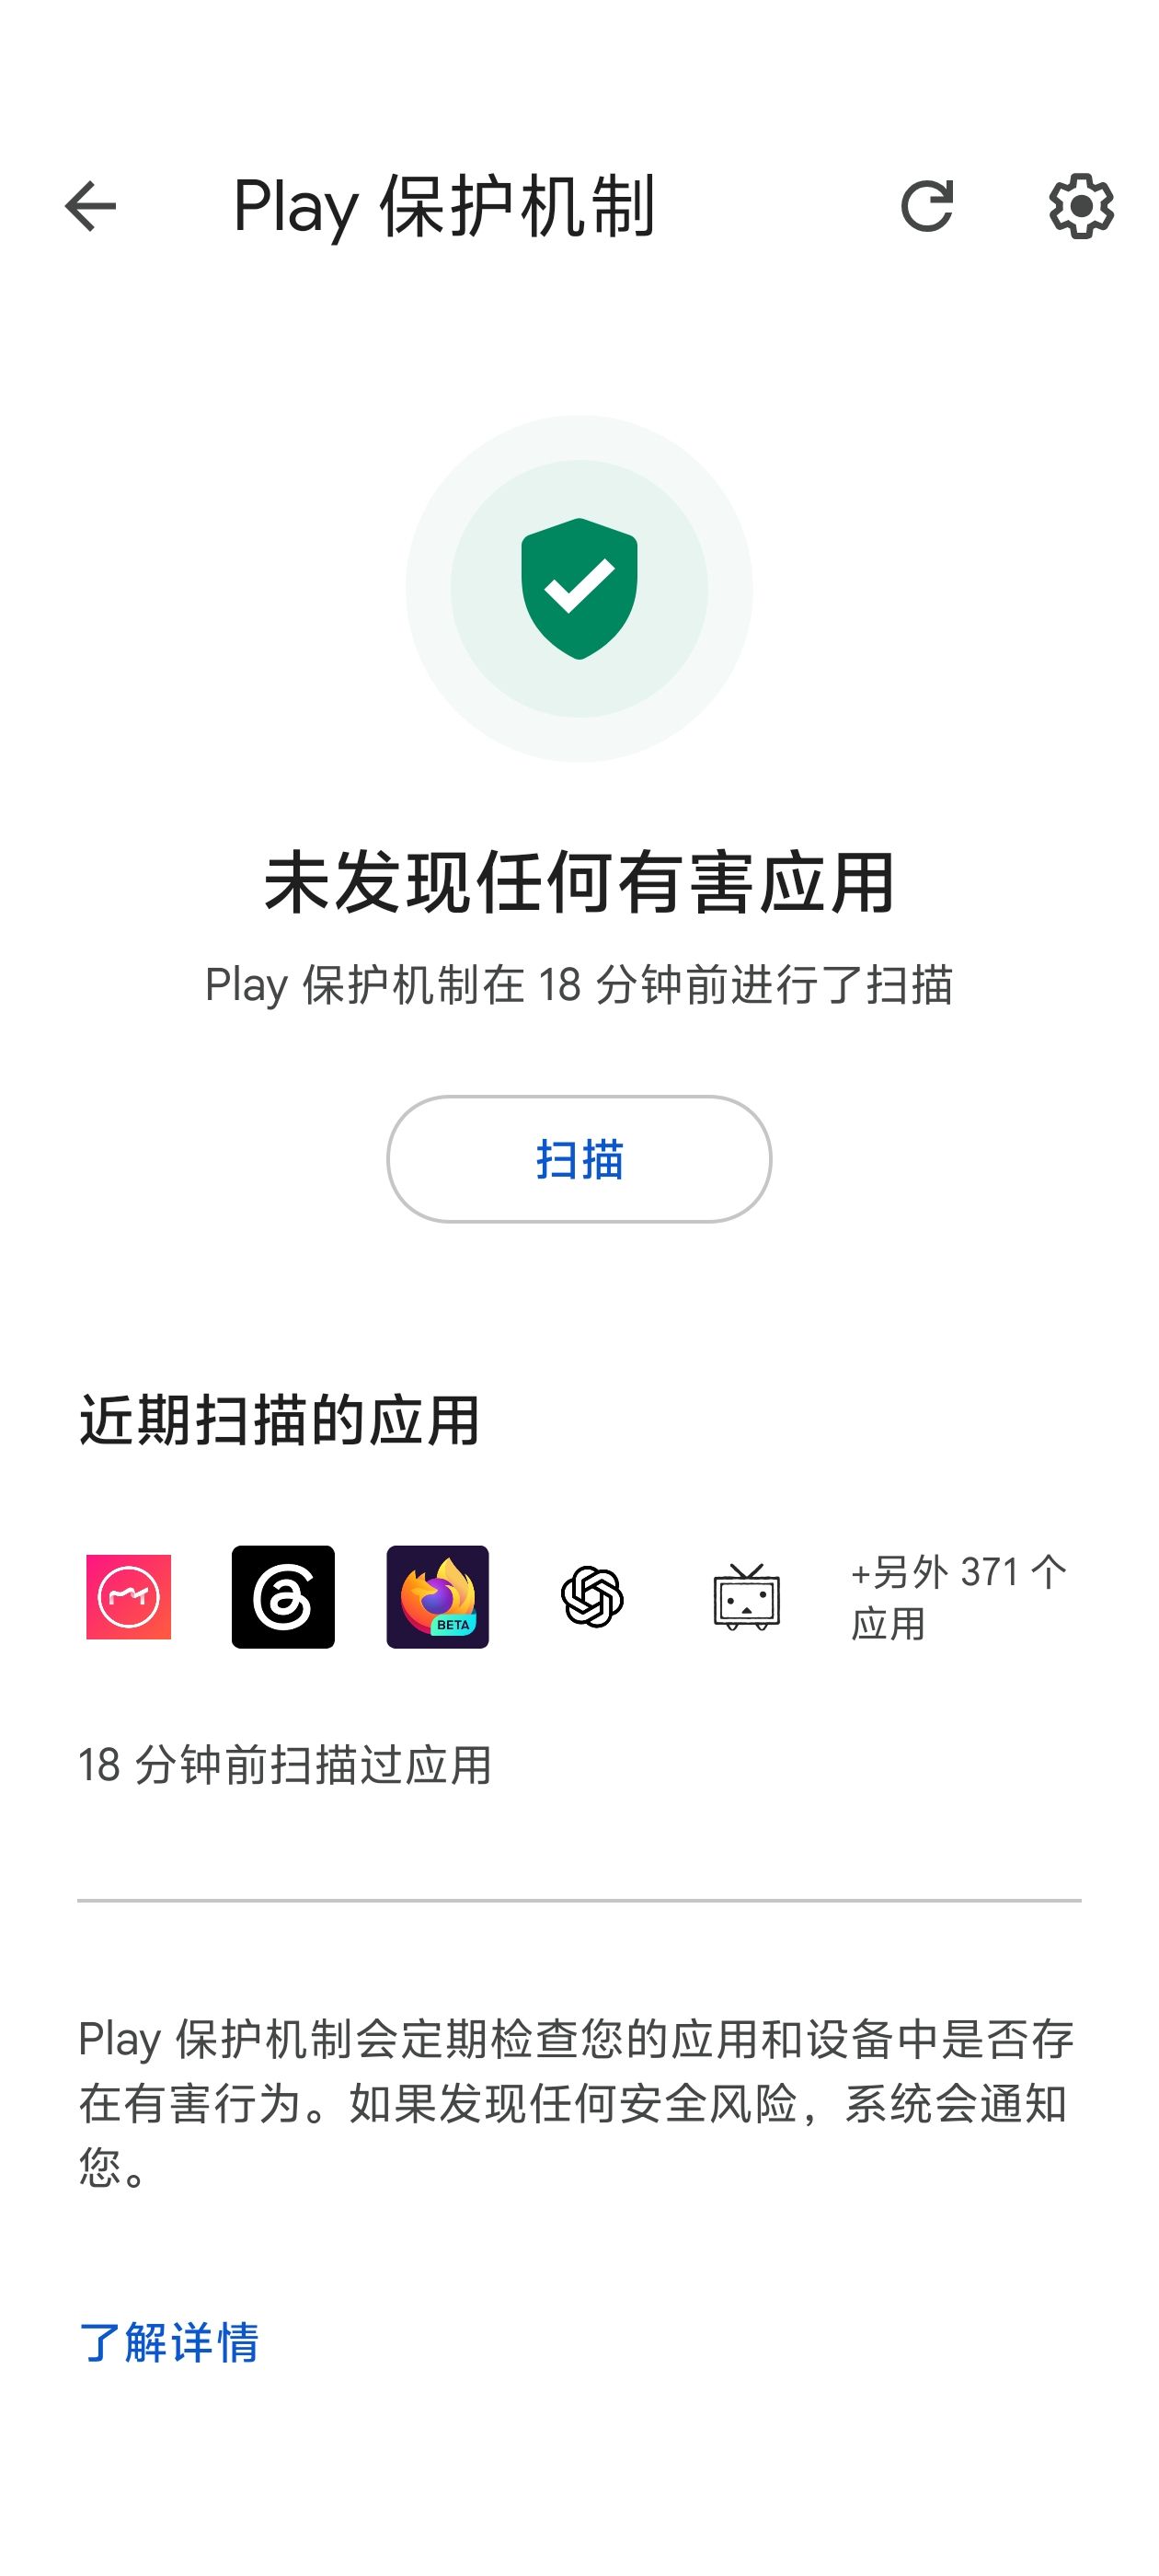
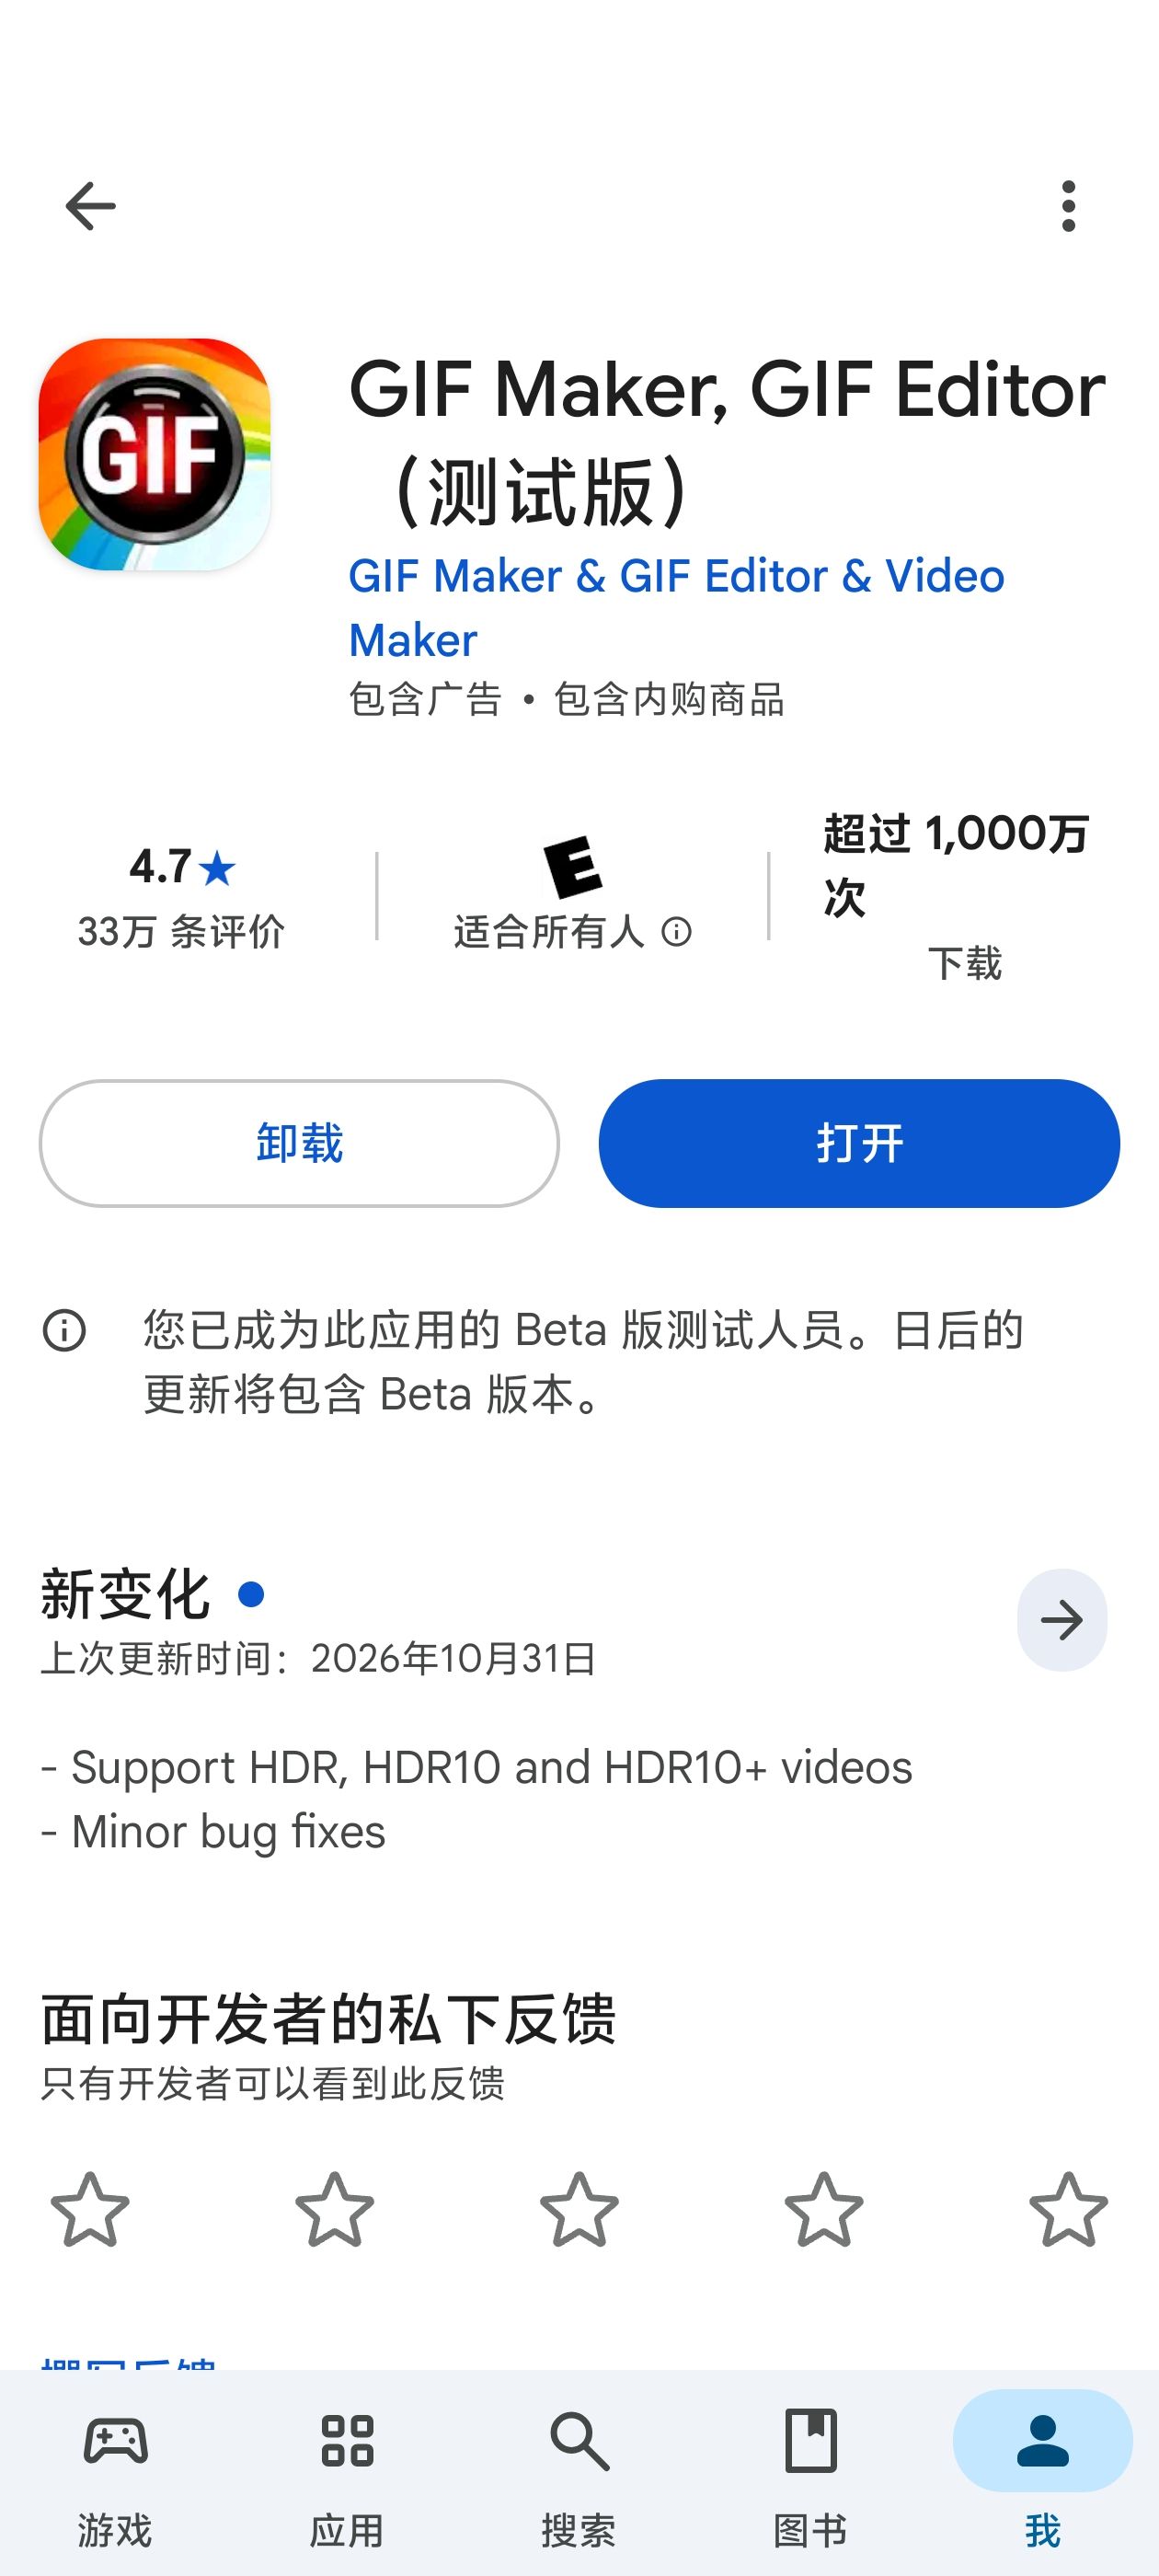
这些系统就这样,尤其是 vivo,应用商店自己都存在大量恶意软件,结果还对一个已经通过 Google Play 安全认证的的软件哈气,也不知道谁给它的胆子
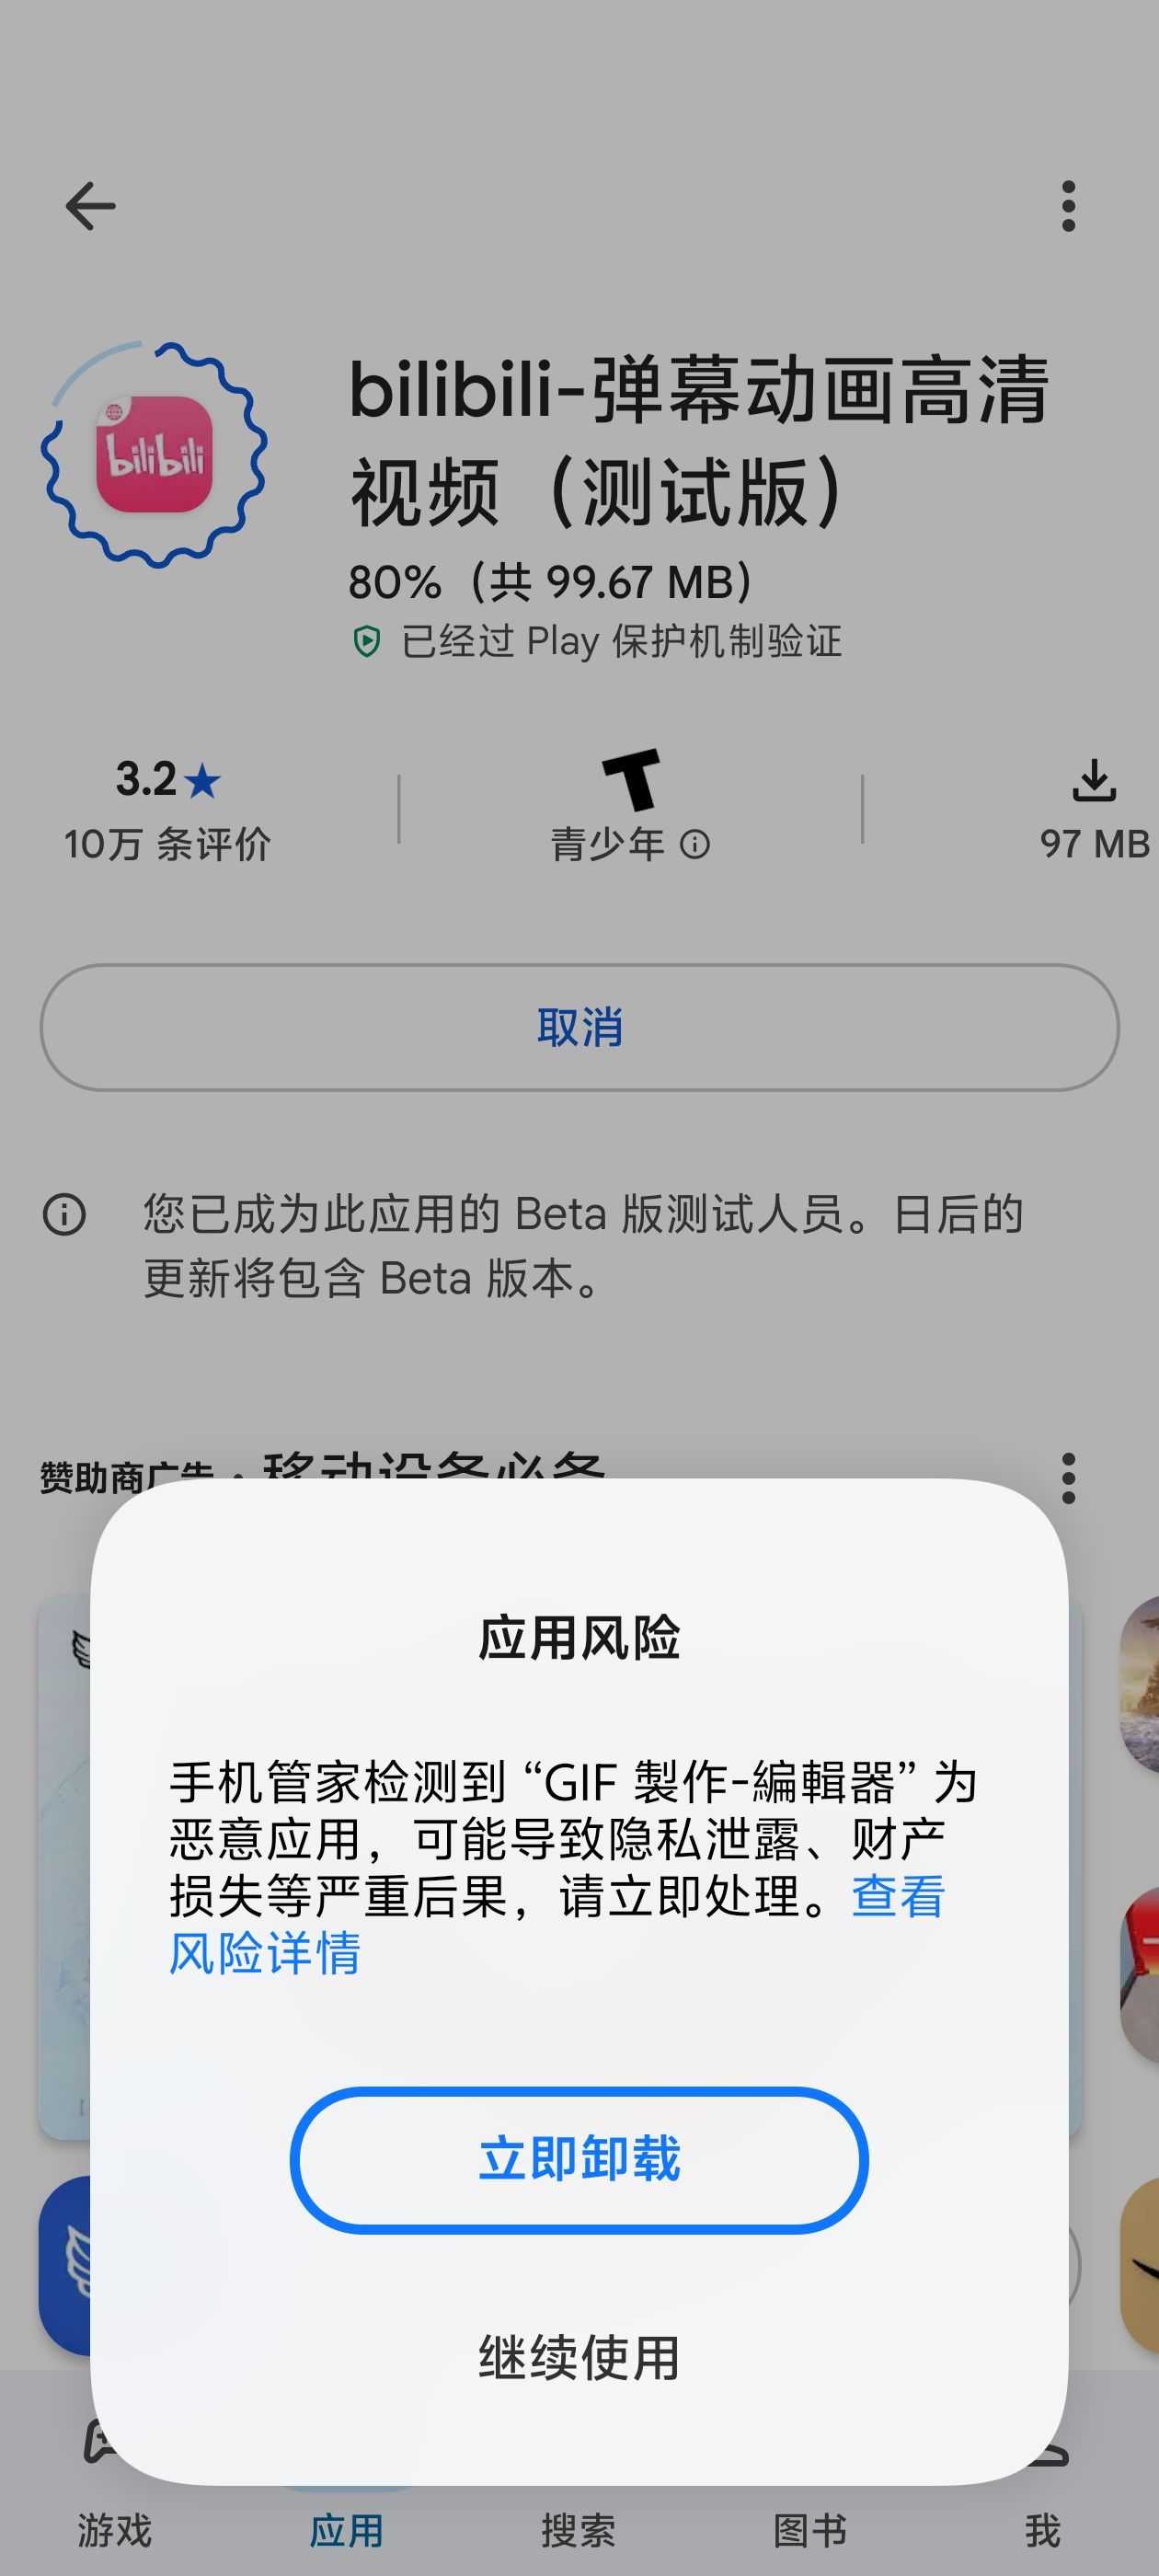

张壹凡: 对国内安卓已经无力吐槽🤮 说是为了保护你,实际你懂的😅
0 00
Google 扫描恶意应用的行为逻辑是看 App 到底干了什么(那年拼多多钻漏洞事件就是 Google 发现的,后来 Google 永久下架了拼多多),我判断恶意应用的逻辑是各种关不掉的摇一摇、密集到无法正常操作的牛皮癣广告,而 vivo 这个是怎么扫描的呢?只要不在应用商店的默认都当恶意软件处理,但是你以为 vivo 应用商店就没有恶意软件了吗?除了可能已经改邪归正的拼多多,还有一直都恶贯满盈的 123 云盘,这东西不但没整改,没下架,反而还在正常更新,请问你应用商店的审核是干什么吃的?这么恶意的软件不报毒,对一个已经通过 Google 审核的软件哈气,请问你这个自带的管家是谁上厕所不小心拉出来的?回答我!
令狐冲澡用楚留香皂: 到底谁才是恶意应用?好难猜呀🤔
0 00
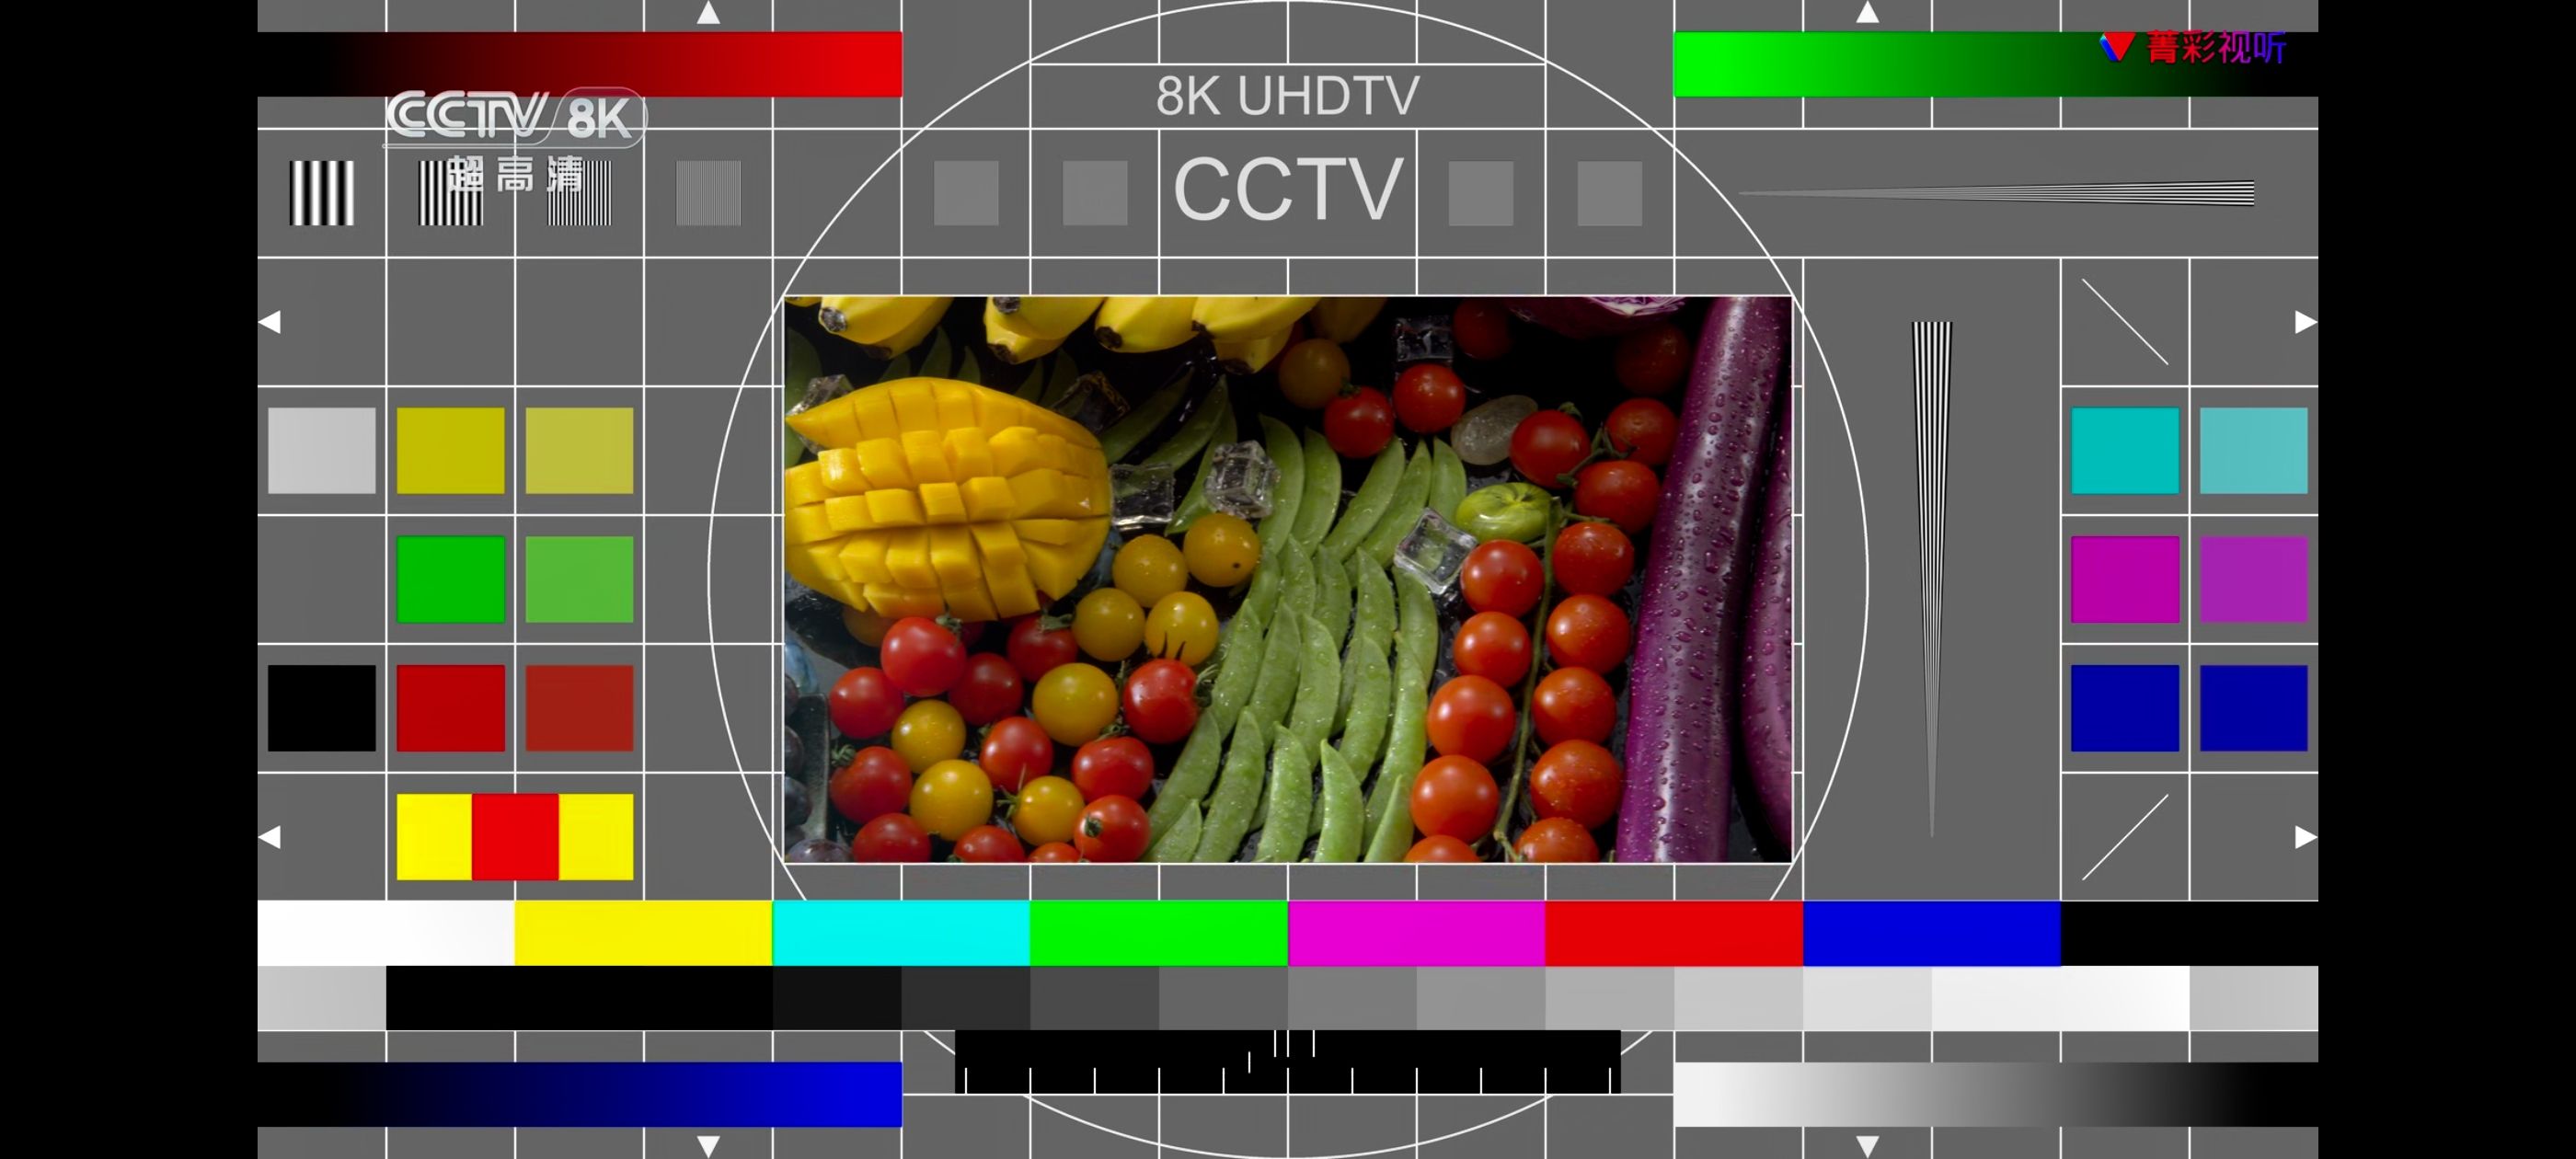
多年不看电视,最近一看猛然发现,这电视台的测试卡都变高级了。小时候总是害怕测试卡,现在这种中间有内容的测试卡,总不会再吓到小朋友了吧?(不过感觉现在连小朋友可能也不看电视了
0 00