即刻App年轻人的同好社区
下载
小米机友俱乐部
“万物源于......”开个玩笑,一起聊聊小米手机的日常!
455164人已经加入
- 小米用户可以参考下这个设置,我自己做的时候除了Comodo那个证书没找到,其余四个已经都关了。
其他品牌的操作应该也是类似~
(另外建议电脑里也找一下,一般在浏览器的安全里,找系统里的信任证书)
(简要提一嘴,这个事的背景是印度CA商搞了一个cACompromise级别<类似切尔诺贝利>的事故:用几个整数做为密钥来签发证书,被匿名研究者逆向出来了,相当于攻击者可以直接伪造签发证书<毕竟最简单的密码只有一位4,随便普通人咔咔猛学1小时可能就能签发证书了🌚>,所以需要紧急吊销对这个CA商的信任,以确保系统碰到伪造信息的时候能做出预警)
(另外三哥CA好像宣布“自愿”退出全球可信TLS业务了🙃)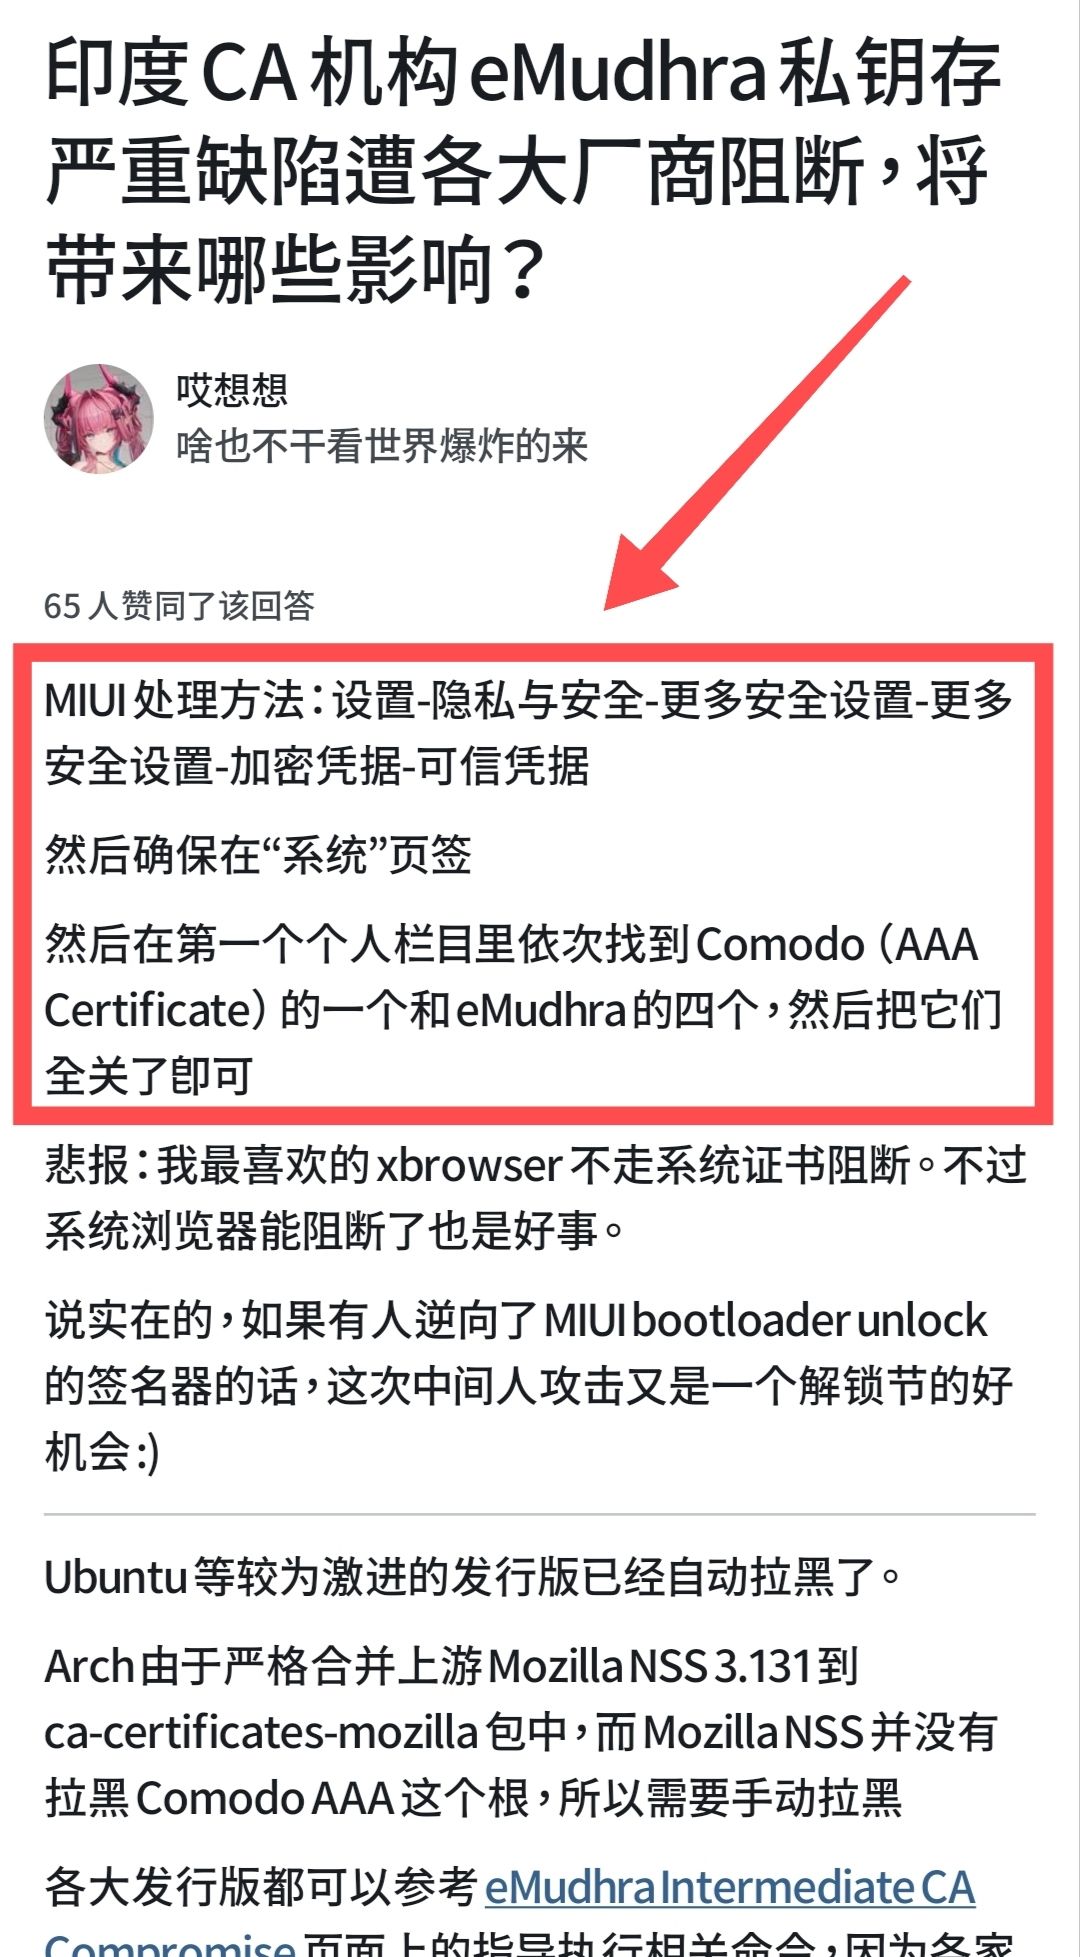
 4 00